Ce que les plateformes GRC automatisent pour SOC 2
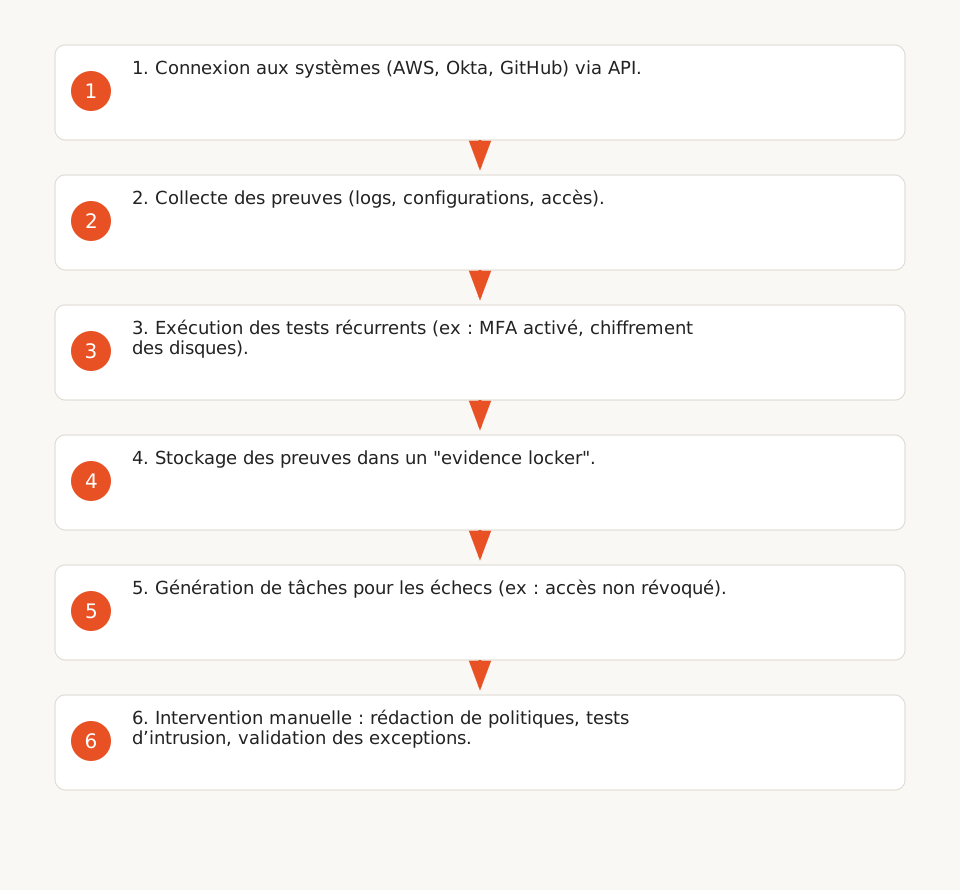
Les plateformes de GRC (ex : Vanta, Drata, Secureframe) connectent vos systèmes existants (AWS, Okta, GitHub) via des API pour :
- Collecter des preuves : exports de logs, captures d’écran des configurations, ou rapports d’accès (F1).
- Exécuter des tests récurrents sur un calendrier publié (ex : Vanta teste certaines configurations toutes les heures, Drata quotidiennement à 19:00 PST) (F4).
- Stocker les preuves dans un « evidence locker » et générer des tâches pour les échecs (ex : un accès non révoqué après un départ) (F2).
Ces plateformes couvrent principalement les critères SOC 2 liés à la sécurité, la disponibilité et la confidentialité (F5) :
| Fonctionnalité | Exemple de test automatisé | Limite |
|---|---|---|
| Contrôle des accès (CC6.1) | Vérification que les accès sont révoqués dans Okta/AWS après un départ (via HRIS + IdP) (F5). | Ne couvre pas les systèmes sans connecteur API (ex : un outil interne de télémédecine) (F9). |
| Chiffrement des données | Vérification que les disques AWS sont chiffrés avec AES-256 (F5). | Ne configure pas le chiffrement pour les ePHI dans des outils non connectés (F9). |
| Journalisation (CC7.2) | Collecte des logs CloudTrail pour les accès aux bases de données (F5). | Ne garantit pas que les logs capturent tous les événements requis par l’auditeur (F6). |
Attention : Les intervalles de test (ex : horaire pour Vanta) sont des déclarations des éditeurs, non vérifiées par des audits indépendants (F4). Les auditeurs comparent systématiquement ces preuves aux logs sources (ex : CloudTrail pour AWS) et peuvent rejeter des preuves incomplètes (F6).
Ce qui reste manuel pour SOC 2
Même avec une plateforme GRC, certaines tâches nécessitent une intervention humaine (F5) :
- Rédaction des politiques : Les templates fournis doivent être adaptés à votre organisation (ex : politique de gestion des accès pour les sous-traitants).
- Tests d’intrusion : Les plateformes ingèrent les résultats des scans, mais ne les exécutent pas (F5).
- Évaluation des risques uniques : Exemple : un workflow Make.com qui exporte des données vers un tableur Excel doit être documenté manuellement (F6).
- Validation des exceptions : Un accès temporaire à un outil critique doit être approuvé et documenté (F2).
HIPAA : ce qui change par rapport à SOC 2
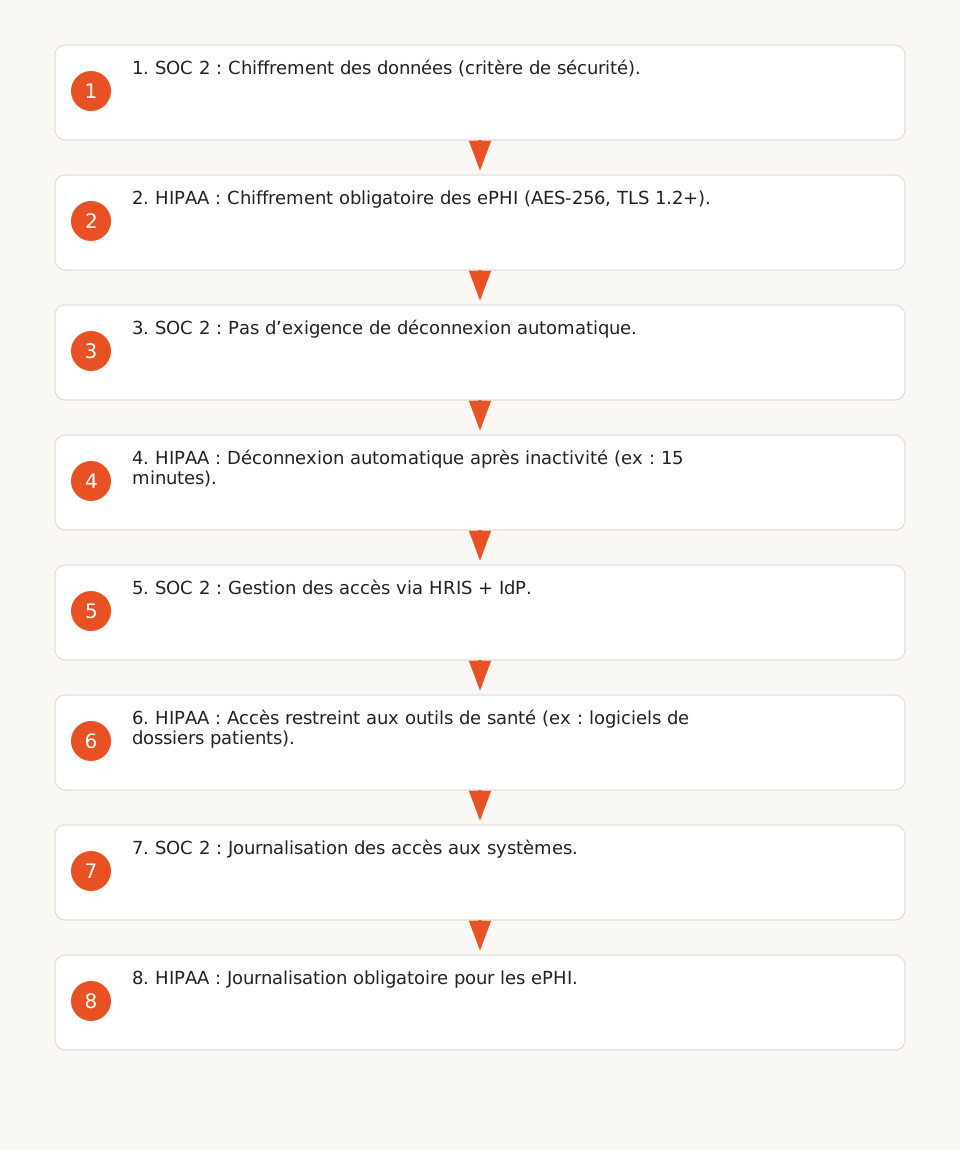
HIPAA impose des exigences supplémentaires pour les données de santé électroniques (ePHI), absentes de SOC 2 (F7) :
| Exigence HIPAA | Exemple concret | Automatisable ? |
|---|---|---|
| Chiffrement des ePHI | Les ePHI doivent être chiffrées au repos (AES-256) et en transit (TLS 1.2+) (F7). | ❌ Les plateformes vérifient le chiffrement, mais ne le configurent pas dans vos outils (F9). |
| Déconnexion automatique | Les postes exposés aux ePHI doivent se déconnecter après une période d’inactivité (exemple courant : 15 minutes) (F7). | ❌ Les plateformes ne configurent pas ce paramètre dans vos outils (ex : un logiciel de télémédecine comme Doxy.me) (F9). |
| Accès restreint aux outils de santé | Seuls les employés autorisés doivent accéder aux logiciels de dossiers patients (ex : Epic, Cerner) (F7). | ⚠️ Partiellement : Les plateformes synchronisent les accès entre HRIS et IdP, mais ne couvrent pas les outils non connectés (F9). |
Cas d’usage : Si vos workflows automatisés traitent des ePHI (ex : un scénario Make.com qui extrait des données d’un EHR comme Epic), vous devez :
- Documenter manuellement ces accès dans votre politique de sécurité (F9).
- Vérifier que le chiffrement et la déconnexion automatique sont configurés dans les outils concernés (F7).
- Former vos employés à la gestion des ePHI (F8).
Préparer les preuves pour un audit
Les auditeurs SOC 2 et HIPAA attendent des preuves complètes et traçables. Voici une checklist des éléments à préparer, avec les sources attendues (F6, F10) :
| Preuve | Format attendu | Source |
|---|---|---|
| Logs des accès aux systèmes | Export CSV des logs (ex : CloudTrail pour AWS, Okta System Log). | Plateforme GRC ou système source (F6). |
| Configurations de sécurité | Captures d’écran des paramètres (ex : MFA activé dans Okta, chiffrement AES-256 dans AWS). | Plateforme GRC ou outil source (F5). |
| Politique de sécurité | Document signé et daté (ex : politique de gestion des accès, procédure de réponse aux incidents). | Document interne (F10). |
| Preuves de formation | Certificats de formation à la sécurité (ex : modules HIPAA pour les employés). | LMS ou plateforme GRC (F5). |
| Journal des incidents | Export des incidents de sécurité (ex : accès non autorisé, fuite de données). | Outil de ticketing (ex : Jira) ou plateforme GRC (F8). |
Template de politique de sécurité (format Markdown) :
# Politique de Sécurité pour les Workflows Automatisés

## 1. Objectif
Cette politique définit les mesures de sécurité pour les workflows automatisés traitant des données sensibles (SOC 2, HIPAA).

## 2. Portée
S’applique à tous les employés, sous-traitants et outils utilisés pour automatiser les processus (ex : Make.com, Zapier, n8n).

## 3. Mesures de sécurité

### 3.1 Contrôle des accès
- Les accès aux outils de workflow sont gérés via un IdP (ex : Okta) et révoqués sous 24h après un départ (F5).
- Les comptes génériques (ex : « admin@entreprise.com ») sont interdits.

### 3.2 Chiffrement
- Les données sensibles sont chiffrées au repos (AES-256) et en transit (TLS 1.2+) (F7).
- Les ePHI sont stockées uniquement dans des outils conformes HIPAA (ex : AWS avec chiffrement activé).

### 3.3 Journalisation
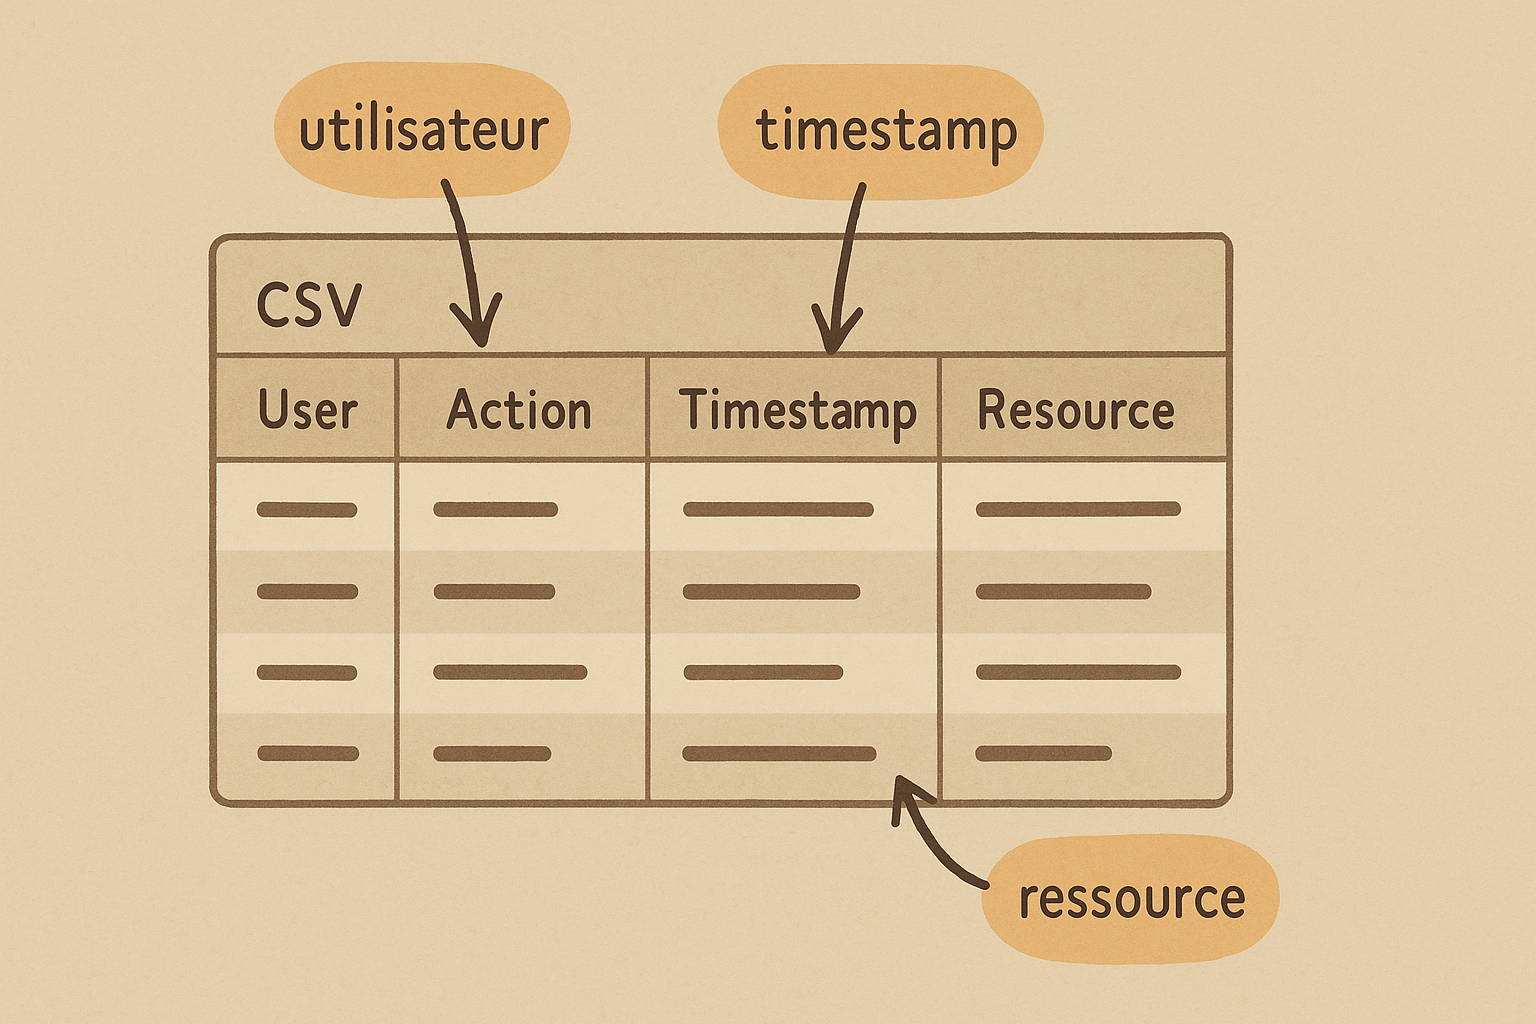
- Tous les accès aux workflows sont logués et conservés pendant 1 an (F6).
- Les logs incluent : utilisateur, action, timestamp, et système concerné.

### 3.4 Déconnexion automatique
- Les sessions inactives sur les postes exposés aux ePHI sont fermées après 15 minutes (F7).

## 4. Responsabilités
- **Équipe IT** : Configuration des outils et gestion des accès.
- **Responsables de workflows** : Documentation des processus et signalement des incidents.

## 5. Révision
Cette politique est revue annuellement ou après un changement majeur (ex : nouveau outil, incident de sécurité).

*Dernière mise à jour : [DATE]*
Note : Ce template doit être adapté à vos outils et risques spécifiques. Par exemple, si vous utilisez un outil de télémédecine non connecté à votre IdP, ajoutez une section dédiée à la gestion de ses accès (F9).
Limites des solutions automatisées
Les plateformes GRC simplifient la préparation aux audits, mais présentent des risques si elles sont mal utilisées :
- Preuves incomplètes : Une plateforme peut rapporter que tous les contrôles sont conformes, mais si les logs AWS ne capturent pas les accès aux bases de données clients, l’auditeur rejettera la preuve (inspiré de F6).
- Faux sentiment de sécurité : Les tests automatisés ne remplacent pas les tests d’intrusion ou les revues de code manuelles (F5).
- Dépendance aux connecteurs : Si un outil critique (ex : un logiciel de dossiers patients) n’a pas de connecteur API, ses accès doivent être documentés manuellement (F9).
Recommandation : Pour chaque preuve automatisée, vérifiez qu’elle correspond aux logs sources (ex : CloudTrail pour AWS, System Log pour Okta). Si ce n’est pas le cas, documentez manuellement la raison et fournissez une preuve alternative (F6).
Et le GDPR dans tout ça ?
Le GDPR partage des exigences communes avec SOC 2 et HIPAA (ex : chiffrement, gestion des accès), mais introduit des obligations supplémentaires :
- Analyse d’impact (PIA) : Obligatoire pour les traitements à haut risque (ex : données de santé, profilage) (non couverte par les plateformes GRC SOC 2/HIPAA).
- Droit à l’oubli : Les workflows doivent permettre la suppression des données personnelles sur demande (F7).
- Notification des violations : Délai de 72h pour signaler une fuite de données à l’autorité de protection (F8).
Solution : Pour le GDPR, combinez une plateforme GRC avec un outil dédié (ex : OneTrust, TrustArc) et documentez manuellement les PIA pour vos workflows automatisés.
Pour aller plus loin
- Guide : Implémenter l’IA dans des environnements régulés (SOC 2, HIPAA) – Comment sécuriser les modèles d’IA et documenter leur conformité.
- Comparatif des plateformes GRC pour SOC 2 (F1) – Couverture des tests et travail manuel restant par éditeur.
- Checklist HIPAA (F7) – Exigences détaillées pour les données de santé.