1. Sécurité : MCP vs intégrations classiques
Le protocole MCP impose des exigences de sécurité strictes (F1, F2, F3), alignées sur OAuth 2.1 et conçues pour limiter les risques courants des intégrations IA :
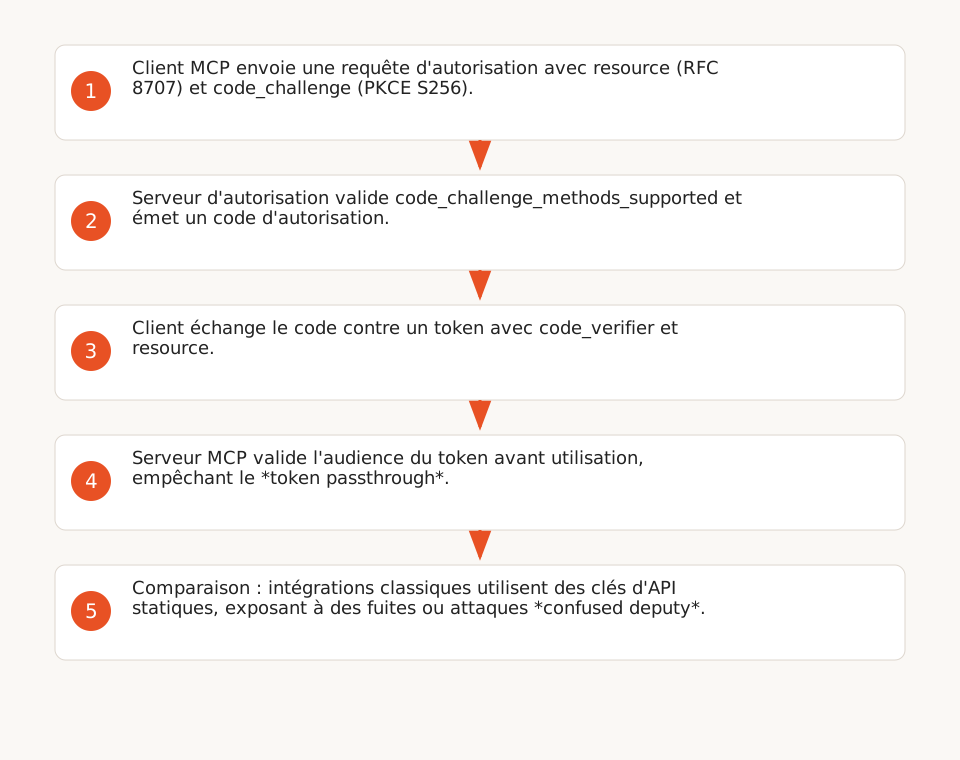
- Validation d’audience obligatoire : les serveurs MCP doivent valider que les tokens sont émis spécifiquement pour leur usage (F1), empêchant le *token passthrough* (F3). En comparaison, les intégrations classiques (ex : clés d’API statiques) exposent à des fuites de tokens ou à des attaques par *confused deputy* (F4).
- PKCE et métadonnées OAuth : MCP exige l’implémentation de PKCE avec la méthode
S256, et les clients doivent vérifier la présence decode_challenge_methods_supporteddans les métadonnées du fournisseur OAuth (F2). Les intégrations classiques, comme les webhooks ou les nodes *HTTP Request* de n8n, n’imposent pas ces vérifications par défaut. - Isolation des serveurs : MCP sépare les serveurs (exposant des outils ou prompts) des clients (créés par l’hôte), limitant la portée des tokens et des permissions (F6). Les intégrations classiques, comme les connecteurs Azure Functions (E1), centralisent souvent les accès, augmentant les risques de compromission.
Risques résiduels et limites
- Confused deputy : MCP n’élimine pas totalement ce risque pour les serveurs proxy (ex : n8n exposant des workflows à des clients MCP externes). Un attaquant peut exploiter des cookies de consentement ou des redirections malveillantes si le serveur utilise un static client ID (F4). La mitigation passe par un consentement par client et une validation stricte des
redirect_uri(F5). - Visibilité des workflows : dans n8n, l’accès MCP au niveau de l’instance expose tous les workflows activés pour MCP à tous les clients connectés (ex : Claude Desktop, Lovable), sans possibilité de restriction par client (F12). Les intégrations classiques, comme les nodes *HTTP Request*, permettent un contrôle plus fin (ex : tokens par workflow).
2. Coûts : granularité des exécutions et modèle économique
La tarification de n8n repose sur le nombre d’exécutions de workflows par mois, indépendamment de leur complexité (F8) :
- Plan Starter : 2 500 exécutions/mois (idéal pour les tests).
- Plan Pro : 25 000 exécutions/mois (équipes de moins de 100 employés).
- Plan Enterprise : 50 000 exécutions/mois (options personnalisées).
Impact de MCP sur les coûts
- Avantage MCP : MCP permet de découper les tâches en appels granulaires (ex : un outil par étape), réduisant le nombre d’exécutions globales. Dans un scénario hypothétique, un workflow classique traitant 10 000 tâches en 10 000 exécutions pourrait être remplacé par 2 000 exécutions MCP (5 tâches par exécution), réduisant les coûts de 80 %. Ce gain dépend cependant de la capacité à regrouper les appels sans sacrifier la sécurité (ex : validation d’audience pour chaque outil).
- Avantage intégrations classiques : pour les traitements lourds (ex : génération de rapports PDF via Azure Functions, E1), les intégrations classiques restent plus économiques, car une seule exécution peut englober plusieurs étapes (ex : appel à Microsoft Graph + LLM + stockage SharePoint).
3. Maintenabilité : modularité vs contrôle fin
Modularité de MCP
MCP repose sur une architecture modulaire (F6) :
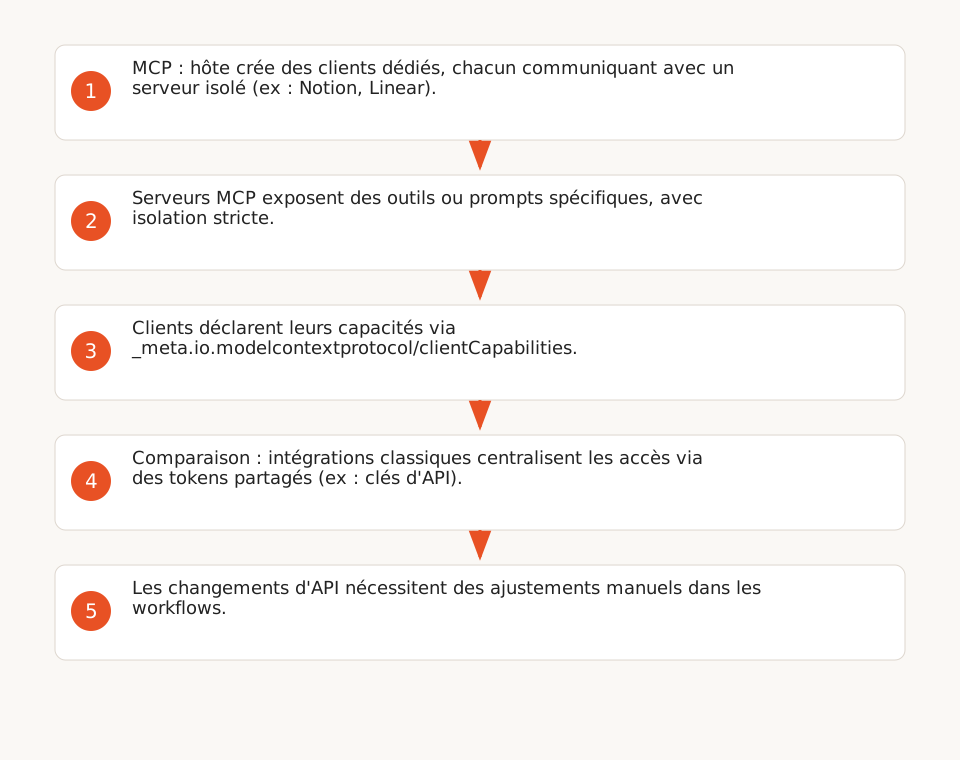
- Serveurs isolés : chaque serveur expose des outils ou prompts spécifiques, avec une isolation stricte (ex : un serveur pour Notion, un autre pour Linear). Cela simplifie les mises à jour et limite les dépendances.
- Capability negotiation : les serveurs et clients déclarent leurs fonctionnalités supportées (ex : outils, abonnements aux ressources) via
server/discoveret_meta.io.modelcontextprotocol/clientCapabilities(F7). Cela évite les incompatibilités et réduit les ajustements manuels. - Registry n8n : n8n propose un registre intégré de serveurs MCP (F9), accessibles en un clic depuis le panneau des nodes. Les outils d’un serveur MCP peuvent être exposés à un agent IA via le node *MCP Client Tool*, avec un filtrage possible (tous, sélection, ou exclusion).
Contrôle fin des intégrations classiques
Les intégrations classiques (ex : nodes *HTTP Request*, connecteurs Azure Functions) offrent un contrôle plus fin sur les paramètres, mais au prix d’une maintenabilité réduite :
- Gestion manuelle des tokens : les clés d’API ou les tokens OAuth doivent être renouvelés manuellement (ex : tous les 90 jours pour Microsoft Graph), ce qui augmente la charge opérationnelle. MCP automatise une partie de ce processus via OAuth 2.1 (F1).
- Dépendances externes : les changements d’API (ex : modification des endpoints SharePoint, E1) nécessitent des ajustements manuels dans les workflows. MCP limite ces risques grâce à la *capability negotiation* (F7).
- Visibilité limitée : les intégrations classiques ne fournissent pas de vue centralisée des outils disponibles, contrairement au registre MCP de n8n (F9).
4. Intégration pratique dans n8n
MCP dans n8n : registry et limitations
n8n facilite l’intégration de MCP via :
- Registry MCP : un registre de serveurs MCP accessibles en un clic (F9), avec authentification intégrée (ex : Notion, Linear). Les outils d’un serveur peuvent être exposés à un agent IA via le node *MCP Client Tool*, avec un filtrage des outils (tous, sélection, ou exclusion).
- MCP Client Tool : pour connecter manuellement un serveur MCP non présent dans le registry (F10), avec support des transports HTTP/HTTPS et des authentifications (Bearer, OAuth2, headers multiples).
- Accès MCP au niveau de l’instance : une seule connexion par instance n8n permet d’exposer des workflows ou agents à des clients MCP externes (ex : Claude Desktop, Lovable), mais sans restriction par client (F12). Les workflows doivent être explicitement activés pour MCP, et leur visibilité reste limitée aux permissions utilisateur.
Template n8n pour tester MCP en local
Pour évaluer MCP, utilisez ce template n8n (à importer via Import from URL) :
{
  "name": "MCP Test Template",
  "nodes": [
    {
      "parameters": {
        "authentication": "oAuth2",
        "serverTransport": "https",
        "mcpEndpointUrl": "https://mcp.notion.com/mcp",
        "tool": "search_pages",
        "inputMode": "manual",
        "options": {}
      },
      "name": "MCP Client Tool",
      "type": "n8n-nodes-langchain.mcpClientTool",
      "typeVersion": 1,
      "position": [400, 300]
    }
  ],
  "connections": {}
}
Ce template connecte un serveur MCP Notion et expose l’outil search_pages à un agent IA. Pour l’adapter :
- Remplacez
mcpEndpointUrlpar l’URL de votre serveur MCP. - Configurez l’authentification OAuth2 (F1, F2) ou Bearer.
- Filtrez les outils exposés via
Tools to include(F9).
Limitations de MCP dans n8n
- Exposition des workflows : tous les clients MCP connectés voient tous les workflows activés pour MCP (F12), ce qui peut poser des problèmes de confidentialité pour les projets sensibles. Aucune restriction par client n’est possible.
- Consentement par client : MCP exige un consentement explicite pour chaque client (F5), ce qui peut alourdir l’onboarding des utilisateurs. Les intégrations classiques (ex : clés d’API) évitent cette étape.
- Compatibilité : MCP nécessite des serveurs compatibles OAuth 2.1 (F1). Les APIs legacy (ex : SOAP, FTP) ne sont pas supportées sans adaptation.
5. Critères de décision pour un ops : quand choisir MCP vs intégrations classiques ?
Utilisez ce tableau pour arbitrer entre les deux approches :
| Critère | MCP | Intégrations classiques (API/webhooks) |
|---|---|---|
| Sécurité | ✅ OAuth 2.1, PKCE, validation d’audience (F1, F2). ✅ Isolation des serveurs (F6). ⚠️ Risque de *confused deputy* pour les serveurs proxy (F4). |
❌ Clés d’API statiques, tokens non isolés. ❌ Risque de *token passthrough* (F3). ✅ Contrôle fin des permissions (ex : tokens par workflow). |
| Coûts | ✅ Optimisé pour les workflows granulaires (moins d’exécutions/mois, F8). ⚠️ Surcoût potentiel des validations OAuth 2.1 (non évalué dans ce guide). |
✅ Économique pour les traitements lourds (ex : génération de rapports, E1). ❌ Coûteux pour les workflows légers (1 tâche = 1 exécution). |
| Maintenabilité | ✅ Architecture modulaire (F6). ✅ *Capability negotiation* (F7). ✅ Registry intégré dans n8n (F9). |
❌ Gestion manuelle des tokens et dépendances. ❌ Ajustements fréquents pour les changements d’API. ✅ Contrôle fin des paramètres (ex : nodes *HTTP Request*). |
| Cas d’usage | ✅ Projets nécessitant une sécurité renforcée (ex : données sensibles). ✅ Scalabilité modulaire (ex : ajout de serveurs sans refonte). ✅ Workflows légers et fréquents. |
✅ Workflows simples ou ponctuels. ✅ Contraintes budgétaires serrées. ✅ APIs legacy ou non-OAuth (ex : FTP, SOAP). |
Recommandations par scénario
- Choisir MCP si :
- Vos agents IA traitent des données sensibles (ex : santé, finance) et nécessitent une sécurité renforcée (OAuth 2.1, F1).
- Vous prévoyez une scalabilité modulaire (ex : ajout de serveurs pour de nouveaux outils, F6).
- Vos workflows sont granulaires et fréquents (ex : 10 000 tâches/mois avec 5 étapes par exécution).
- Choisir les intégrations classiques si :
- Vos workflows sont simples ou ponctuels (ex : envoi d’e-mails via SendGrid).
- Votre budget est limité et vos traitements sont lourds (ex : génération de rapports PDF, E1).
- Vous utilisez des APIs legacy (ex : FTP, SOAP) non compatibles avec MCP.
6. Limites et perspectives
- Coûts indirects : MCP peut entraîner des surcoûts liés à la configuration des serveurs OAuth 2.1 (F1) ou à l’audit de sécurité, non évalués dans ce guide.
- Performances : les sources ne fournissent pas de données sur la latence ou le débit des appels MCP vs intégrations classiques.
- Écosystème : MCP est encore jeune en 2026. Les intégrations classiques (ex : webhooks, Azure Functions) bénéficient d’une documentation plus mature et d’une communauté plus large.
Pour aller plus loin :
- Consultez notre expertise sur les agents IA pour industrialiser vos workflows.
- Découvrez comment automatiser les appels clients avec un agent vocal IA (template n8n inclus).
- Explorez notre hub sur les agents IA et le RAG pour des cas d’usage avancés.