1. Vérifier la compatibilité de votre infrastructure
ChatGPT Wallet est conçu pour fonctionner avec les pages de paiement et formulaires existants (F3). Aucune intégration spécifique au portefeuille n’est nécessaire : vos systèmes actuels (panier, processeur de paiement, outils anti-fraude) gèrent la transaction une fois le consentement obtenu dans ChatGPT (F1, F2).
Points à contrôler :
- Processeur de paiement : Vérifiez que votre processeur (Stripe, Adyen, PayPal) supporte les transactions initiées par un navigateur cloud. Contactez leur support si nécessaire.
- Système anti-fraude : Identifiez si vous utilisez un outil tiers (ex : Signifyd, Sift) ou une solution interne. Ces systèmes doivent être configurés pour ingérer l’en-tête
Forwarded(F6, F7). - Politique de consentement : Assurez-vous que votre panier affiche clairement les détails de la transaction (montant, description) avant que le client n’approuve dans ChatGPT (F2).
🔗 Pour aller plus loin : Déployer des outils IA en entreprise (expertise Keerok).
2. Activer l’en-tête Forwarded pour éviter les blocages
Le navigateur cloud utilisé par ChatGPT peut déclencher des faux positifs dans vos outils anti-fraude, car il utilise des adresses IP et des signaux différents de ceux d’un navigateur classique (F4). OpenAI propose de relayer des données utilisateur via l’en-tête HTTP Forwarded pour réduire ces blocages (F5).
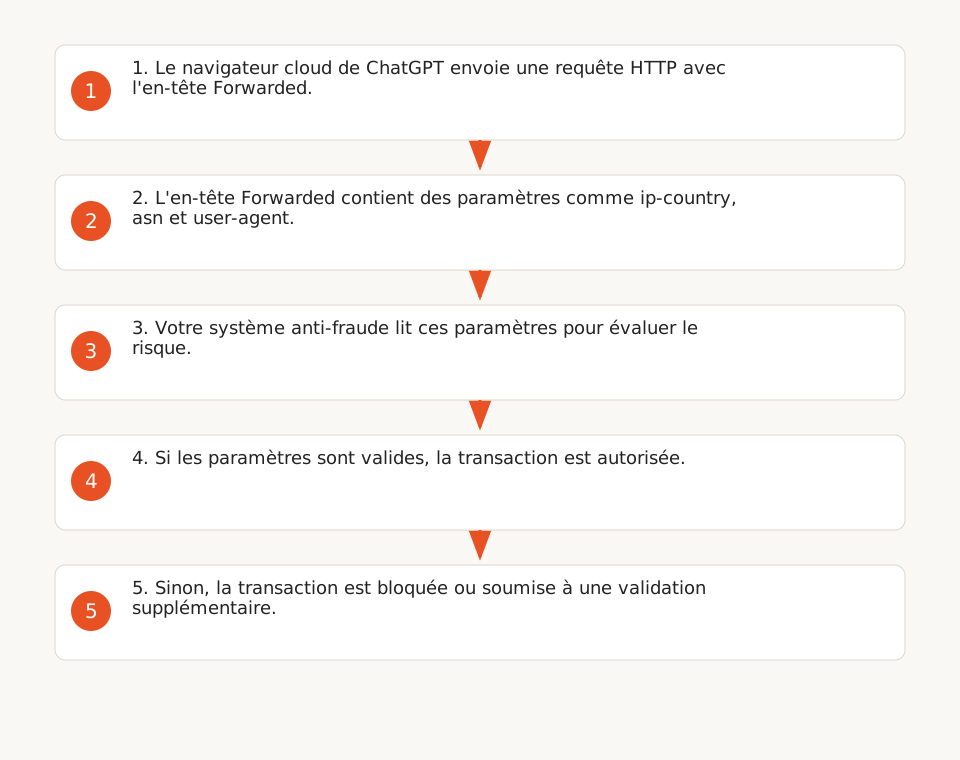
Paramètres clés de l’en-tête (F8) :
| Paramètre | Description | Exemple |
|---|---|---|
asn |
Numéro du système autonome (AS) de l’IP utilisateur. | 64496 |
for |
Adresse IP de l’utilisateur (IPv4 ou IPv6). | 198.51.100.23 ou [2001:db8::23] |
ip-country |
Code pays à deux lettres (ISO 3166-1 alpha-2). | FR, US |
ip-prefix |
Préfixe réseau masqué de l’IP (notation CIDR). | 192.0.2.0/24 |
locale |
Paramètres régionaux de l’utilisateur (langue + région). | fr-FR, en-GB |
tz |
Fuseau horaire (identifiant IANA). | Europe/Paris |
user-agent |
Navigateur ou application utilisée. | ChatGPT/2026.11 |
Exemples d’utilisation :
- Éligibilité géographique :
Forwarded: ip-country=FR(F9). - Évaluation des risques :
Forwarded: asn=64496;ip-prefix="192.0.2.0/24";user-agent="ChatGPT/2026.11"(F10).
Actions à mener :
- Pour les outils tiers : Contactez votre fournisseur anti-fraude (ex : Signifyd) pour confirmer que leur configuration ingère l’en-tête
Forwarded(F6). - Pour les systèmes internes : Modifiez votre code pour observer l’en-tête
Forwardedet ajuster vos règles de détection (F7). Exemple en Python :from flask import request @app.route('/checkout') def checkout(): forwarded_header = request.headers.get('Forwarded', '') if 'ip-country=FR' in forwarded_header: # Appliquer des règles spécifiques pour la France (exemple illustratif : adaptez au framework utilisé) pass - Testez la configuration : Simulez un achat via ChatGPT Wallet et vérifiez que l’en-tête est bien transmis à votre outil anti-fraude. Utilisez des outils comme httpbin.org pour inspecter les en-têtes reçus.
3. Configurer les workflows de validation pour les agents IA
ChatGPT Wallet limite le consentement du client à une transaction unique (F12). Pour les paiements récurrents, votre panier doit supporter la facturation récurrente et obtenir un consentement explicite (F11). Voici comment structurer vos workflows dans n8n ou Make.com :
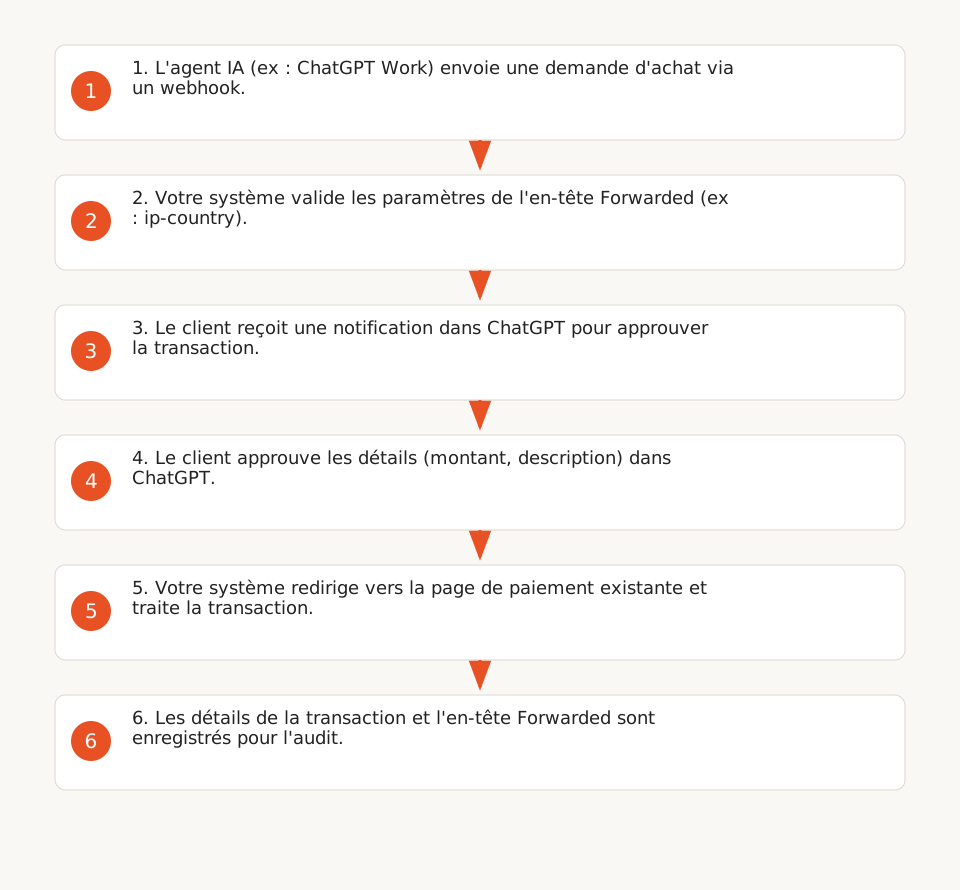
Workflow pour un achat ponctuel (exemple n8n) :
- Déclencheur : Webhook recevant la demande d’achat depuis l’agent IA (ex : ChatGPT Work).
- Validation : Vérifier que l’en-tête
Forwardedcontient les paramètres attendus (ex :ip-country). - Approbation : Envoyer une notification au client via ChatGPT pour confirmer les détails de la transaction (montant, description).
- Traitement : Rediriger vers votre page de paiement existante. Le client approuve dans ChatGPT, et votre système traite la transaction (F2).
- Journalisation : Enregistrer l’en-tête
Forwardedet les détails de la transaction pour l’audit.
🔗 Pour des scénarios avancés : Make.com + IA : 7 scénarios pour automatiser avec ChatGPT et Claude.
4. Sécuriser les paiements : bonnes pratiques
ChatGPT Wallet utilise les protections standard des réseaux de paiement (ex : 3D Secure), mais voici des mesures complémentaires pour réduire les risques :
Pour les dirigeants et équipes ops :
- Limites de montant : Configurez des plafonds de transaction pour les achats initiés par des agents IA (ex : 500 € par transaction).
- Liste blanche de fournisseurs : Autorisez uniquement les achats auprès de fournisseurs pré-approuvés.
- Double validation : Pour les montants élevés, exigez une approbation manuelle via un canal séparé (ex : email ou Slack).
- Audit régulier : Vérifiez les logs des transactions ChatGPT Wallet pour détecter les anomalies (ex : achats en dehors des heures de travail).
Pour les équipes techniques :
- Chiffrement : Assurez-vous que les données de l’en-tête
Forwardedsont chiffrées en transit (HTTPS obligatoire). - Validation des entrées : Sanitisez les paramètres de l’en-tête pour éviter les injections (ex : vérifier que
ip-countryest un code ISO valide). - Timeouts : Limitez la durée de validité d’une session de paiement (ex : 15 minutes).
5. Limites et points de vigilance
- Consentement unique : Le client doit approuver chaque transaction dans ChatGPT. Impossible de réutiliser les informations de paiement pour un autre achat (F12).
- Variabilité des signaux : Les paramètres de l’en-tête
Forwardedpeuvent évoluer avec les futurs déploiements d’OpenAI (F7). Prévoyez des tests réguliers. - Compatibilité des outils tiers : Certains fournisseurs anti-fraude peuvent ne pas supporter l’en-tête
Forwardedimmédiatement. Contactez-les pour confirmer (F6). - Environnements non web : ChatGPT Wallet est conçu pour les sites web accessibles via un navigateur. Les intégrations API ou les applications mobiles natives nécessitent des solutions alternatives.
🔗 Pour une gouvernance globale : Gouvernance IA : gérer le Shadow AI et sécuriser l’usage en entreprise.