1. Cadre général : quels systèmes d’IA sont concernés ?
L’AI Act (règlement UE 2024/1689) classe les systèmes d’IA en quatre niveaux de risque (F1) :
- Risque inacceptable : interdits depuis février 2025 (ex : manipulation comportementale, scoring social).
- Haut risque : soumis à des obligations strictes à partir du 2 août 2026. Exemples :
- Systèmes biométriques (reconnaissance faciale, empreintes).
- Outils de recrutement ou d’évaluation des employés.
- Dispositifs médicaux intégrant de l’IA.
- Systèmes critiques pour les infrastructures (transports, énergie).
- Risque limité : obligation de transparence (ex : informer les utilisateurs qu’ils interagissent avec une IA).
- Risque minimal : exemptés (ex : filtres anti-spam).
Pour une PME, la priorité est d’identifier si ses systèmes relèvent du haut risque. Si c’est le cas, les obligations décrites ci-dessous s’appliquent dès août 2026 (F2).
2. Checklist des obligations pour les systèmes à haut risque
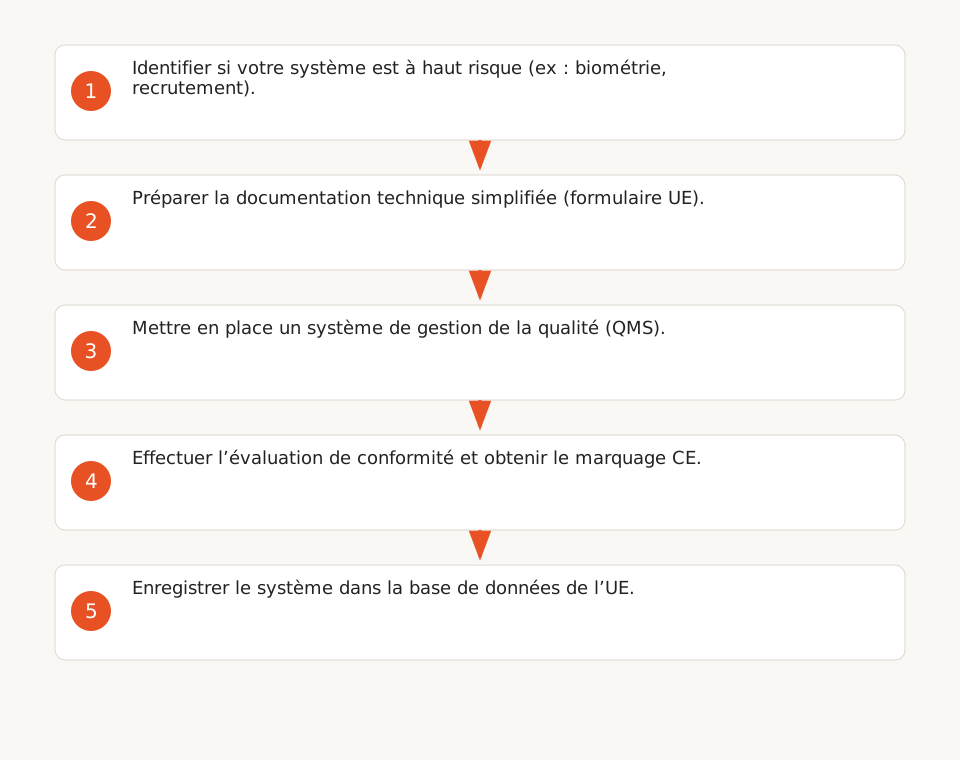
Voici les étapes concrètes à suivre, avec les simplifications prévues pour les PME :
2.1. Documentation technique et conformité
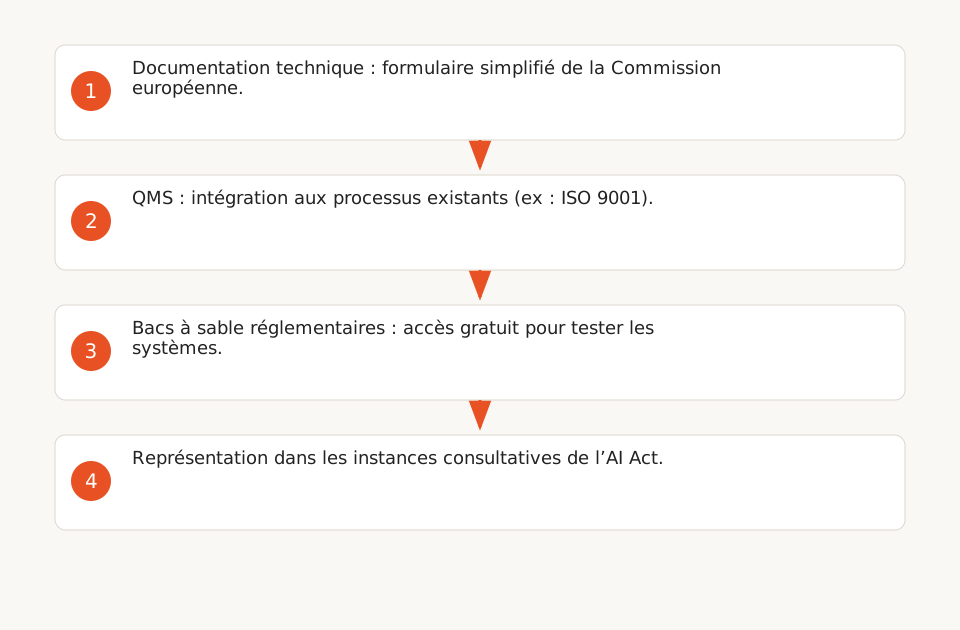
- Documentation technique simplifiée :
- Utilisez le formulaire établi par la Commission européenne pour les PME (accepté par les organismes notifiés) (F4).
- Contenu minimal à couvrir (Annexe IV de l’AI Act) :
- Description du système (fonctionnalités, architecture, données utilisées).
- Mesures de gestion des risques et de cybersécurité.
- Procédures de contrôle humain et de transparence.
- Système de gestion de la qualité (QMS) :
- Mettez en place un QMS documenté, proportionné à la taille de votre entreprise (F3). Pour une PME, cela peut être intégré à vos processus existants (ex : ISO 9001).
- Éléments clés à inclure :
- Stratégie de conformité (procédures de mise à jour du système).
- Gestion des données (sources, biais potentiels, protection).
- Surveillance post-commercialisation (signalement des incidents).
- Responsabilités claires au sein de l’équipe.
2.2. Évaluation et marquage CE
- Évaluation de conformité :
- Démontrez que votre système respecte les articles 8 à 15 de l’AI Act (ex : transparence, robustesse, cybersécurité) (F6).
- Cette évaluation peut être interne pour les PME, sauf si le système est intégré à un produit déjà réglementé (ex : dispositif médical).
- Marquage CE :
- Apposez le marquage CE sur votre système ou sa documentation avant sa mise sur le marché (F2).
- Incluez vos coordonnées pour permettre aux autorités de vous contacter.
2.3. Enregistrement et traçabilité
- Enregistrement dans la base de données de l’UE :
- Inscrivez votre système dans la base de données officielle avant sa mise en service (F2).
- Conservation des preuves :
- Conservez la documentation technique et les journaux générés par le système pendant 10 ans (F6).
- Prévoyez un mécanisme pour fournir ces preuves aux autorités sur demande.
2.4. Gestion des risques et transparence
- Système de gestion des risques :
- Documentez les risques identifiés (ex : biais, erreurs de prédiction) et les mesures d’atténuation (F2).
- Mettez à jour ce système régulièrement.
- Contrôle humain :
- Désignez une personne responsable du contrôle du système avant sa mise en service (F2).
- Fournissez-lui les outils et informations nécessaires pour superviser le système.
- Transparence envers les utilisateurs :
- Fournissez une notice claire expliquant le fonctionnement du système, ses limites, et les droits des utilisateurs (ex : droit de contestation) (F2).
3. Soutiens et simplifications pour les PME
Les PME bénéficient de mesures spécifiques pour faciliter leur conformité (F5) :
- Bacs à sable réglementaires :
- Accès gratuit à des environnements contrôlés pour tester et développer vos systèmes d’IA.
- Idéal pour valider votre conformité avant la mise sur le marché.
- Documentation allégée :
- Utilisez le formulaire simplifié de la Commission européenne pour la documentation technique (F4).
- Représentation dans les instances consultatives :
- Les PME sont représentées au sein du forum consultatif de l’AI Act pour défendre leurs intérêts.
4. Calendrier et prochaines étapes
Voici les échéances clés à respecter (F7) :
- 2 août 2026 : Application des obligations pour les systèmes d’IA à haut risque.
- Avant cette date :
- Identifiez si vos systèmes relèvent du haut risque.
- Préparez la documentation technique et le QMS.
- Testez votre système dans un bac à sable réglementaire si possible.
- Effectuez l’évaluation de conformité et obtenez le marquage CE.
5. Sanctions et limites des sources
En cas de non-conformité, des sanctions administratives sont prévues, mais les sources ne précisent pas les montants exacts pour les PME (F8). Les amendes varient selon :
- La taille de l’entreprise (les PME bénéficient de proportions adaptées).
- Le type de risque (plus élevé pour les systèmes critiques).
Pour aller plus loin, consultez notre article détaillé sur les obligations de l’AI Act ou notre guide sur l’implémentation de l’IA en entreprise.